NetScaler ADC Firmware Update

Regelmäßige Firmware-Updates gehören zu den wichtigsten Wartungsaufgaben einer NetScaler ADC Infrastruktur. Neben neuen Funktionen enthalten aktuelle Firmware-Versionen wichtige Fehlerbehebungen sowie sicherheitsrelevante Patches. Insbesondere bei Security Advisories oder aktiv ausgenutzten Schwachstellen sollten Firmware-Updates zeitnah eingeplant werden.

Da ein Firmware-Upgrade produktive Dienste wie NetScaler Gateway, Load Balancing, Content Switching, AAA, GSLB oder SSL Offloading beeinflussen kann, sollte es niemals unvorbereitet durchgeführt werden. Eine strukturierte Vorgehensweise reduziert Ausfallzeiten und minimiert das Risiko unerwarteter Probleme.

Dieser Artikel beschreibt den empfohlenen Upgrade-Ablauf für produktive NetScaler ADC Umgebungen.

„NetScaler ADC Firmware Update“ weiterlesen
Citrix ADC 101 – Grundlagen

Folgend eine Sammlung an Grundlegenden Informationen über den Citrix ADC. Von der Lizensierung, über die wichtigsten Befehle bis zu den Update Verfahren die man durchführen kann.

Allgemeine Informationen

Folgend erstmal einige Grundlegende Informationen zum Citrix ADC.

Betriebssystem und Architektur

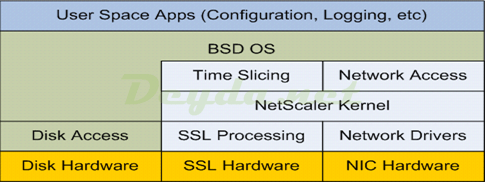
Citrix ADC basiert auf dem Open-Source Betriebssystem FreeBSD. Im Gegensatz zu dem sehr ähnlichen Linux hat FreeBSD einen modularen Kernel und Citrix hat dies genutzt um die Bash Shell von FreeBSD zu modifizieren, indem das Netzwerk Subsystem entfernt und durch das eigene ersetzt wurde. Die Modifikationen wurden in einem benutzerdefinierten Kernelmodul namens NetScaler Core Packet Processing Engine (PPE) untergebracht.

Citrix ADC FreeBSD
„Citrix ADC 101 – Grundlagen“ weiterlesen

ADV190023 – LDAPS aktivieren in Windows DC und Citrix ADC

Wichtige Info:
Die vorgesehene Aktualisierung (ADV190023), bezüglich LDAP Signing und Channel Binding für neue und vorhandene Domänen Controllern, geplant für 10. März 2020 wurde in die zweite Hälfte des Kalenderjahres 2020 verschoben. Mit dem März 2020 Update werden nur zusätzliche Auditing Möglichkeiten geschaffen, um die LDAP Systeme zu identifizieren und zu konfigurieren, bevor diese durch das spätere Update keinen Zugriff mehr erlangen.

Das spätere Update bedeutet, dass keine Verbindungen mehr an den Domänen Controller, über unsigned / Clear Text LDAP auf Port 389 durchgeführt werden können. Dann ist es nur noch möglich, entweder LDAPS über Port 636 oder Signed LDAP (StartTLS) auf Port 389 zu verwenden.

„ADV190023 – LDAPS aktivieren in Windows DC und Citrix ADC“ weiterlesen