Workaround für Remote Assistance Fehler

Nach der Installation der Microsoft-Sicherheitsupdates vom Januar 2026 funktioniert Windows Remote Assistance (msra.exe) auf mehreren Windows-Versionen nicht mehr. Dies betrifft direkt das Citrix Director Shadowing, da die generierten Einladungsdateien auf gepatchten Systemen nicht mehr geöffnet werden können.

Ursache ist eine sicherheitsrelevante Härtung im Zusammenhang mit CVE-2026-20824 – Windows Remote Assistance Security Feature Bypass Vulnerability. Obwohl der Fix aus Sicherheitssicht nachvollziehbar ist, unterbricht er aktuell legitime Remote-Assistance-Workflows in Enterprise-Umgebungen.

„Workaround für Remote Assistance Fehler“ weiterlesen

Web Authentication Action im NetScaler

Bei einem meiner letzten Einsätze musste ich einen externen Zugriff mittels NetScaler auf eine Intern gehostete Web-Anwendung (Grafana) einrichten.

Grafana ist eine plattformübergreifende Open Source-Anwendung zur grafischen Darstellung von Daten aus verschiedenen Datenquellen wie z.B. InfluxDB, MySQL, PostgreeSQL, Prometheus und Graphite.

Die Herausforderung dabei war, dass der Kunde eine Authentifizierung am NetScaler vorschalten wollte, die User allerdings nur der Web-Anwendung selbst bekannt sind.

Die Frage, die sich mir daher stellte, war:
Wie kann ich den User der Web-Anwendung überprüfen, wenn nur die Web-Anwendung selbst Zugriff auf die Userdaten hat?

Ich hatte bisher nur Standards wie LDAP, RADIUS, CERT, SAML usw. genutzt für eine User-Authentifizierung am NetScaler, aber diese waren hier nicht Zielführend da das Zielsystem nicht verändert werden sollte.

„Web Authentication Action im NetScaler“ weiterlesen

SAML Authentifizierung zwischen Citrix & Microsoft mit Azure MFA

Aktualisierung auf die neuste Cloud Navigation.


Als Folge der zunehmenden Projekte gibt es hier ein kleines How To mit den folgenden Punkten:

  • Azure AD Seamless Single Sign-On (PTA / PHS)
  • SAML Authentifizierung (Azure AD als IdP & NetScaler Gateway als SP)
  • Citrix Federated Authentication Service (FAS)
  • Microsoft Azure Multi-Factor-Authentication mit Conditional Access

Voraussetzungen

  • Voll funktionsfähige Citrix Virtual Apps and Desktop Umgebung (Mindestens StoreFront & DDC Version 7.9)
  • NetScaler (Citrix ADC) mit funktionsfähiger Basiskonfiguration & aktivierter Enterprise oder Platinum Lizenz (Minimum Version 12.1 Build 50+ für native Workspace App & für Browser Zugriff Minimum Version 11.1)
  • Konfigurierter Unified Gateway vServer
  • Interne und externe DNS Einträge für Unified Gateway vServer (z.B. citrix.deyda.net)
  • Zertifikate für DNS Einträge (am einfachsten sind Wildcard-Zertifikate)
  • Bestehender Azure Tenant mit Azure-AD Basiskonfiguration (Domain, AAD Sync) & aktivierter Azure AD Premium-Lizenz
  • Installierte & Konfigurierte AD Connect Version (Minimum Version 1.1.644.0)
  • Firewall Freigabe für *.msappproxy.net auf Port 443
  • Domänen Administrator Zugangsdaten für die Domänen, die sich über Azure Connect mit Azure AD verbinden
  • Installierte Authenticator App auf dem Test User Mobilgerät
„SAML Authentifizierung zwischen Citrix & Microsoft mit Azure MFA“ weiterlesen

Citrix ADC 101 – Grundlagen

Folgend eine Sammlung an Grundlegenden Informationen über den Citrix ADC. Von der Lizensierung, über die wichtigsten Befehle bis zu den Update Verfahren die man durchführen kann.

Allgemeine Informationen

Folgend erstmal einige Grundlegende Informationen zum Citrix ADC.

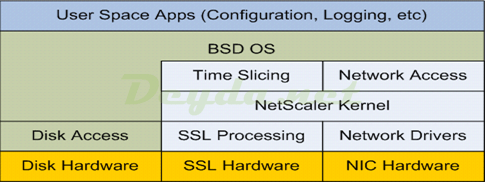
Betriebssystem und Architektur

Citrix ADC basiert auf dem Open-Source Betriebssystem FreeBSD. Im Gegensatz zu dem sehr ähnlichen Linux hat FreeBSD einen modularen Kernel und Citrix hat dies genutzt um die Bash Shell von FreeBSD zu modifizieren, indem das Netzwerk Subsystem entfernt und durch das eigene ersetzt wurde. Die Modifikationen wurden in einem benutzerdefinierten Kernelmodul namens NetScaler Core Packet Processing Engine (PPE) untergebracht.

Citrix ADC FreeBSD
„Citrix ADC 101 – Grundlagen“ weiterlesen

Warum sollte ein Windows Server 2019 VDI Hybrid Azure AD joined sein

Was ist Hybrid Azure AD Join ?

Beginnen wir einfach mit der offiziellen Definition aus der Microsoft Dokumentation:

Hybrid Azure AD Join: Joined to on-premises AD and Azure AD requiring an organizational account to sign in to the device.

Dies bedeutet, dass sich das Gerät, nachdem es Hybrid Azure AD Joined wurde, genauso verhält wie jeder andere Computer, der mit Active Directory verbunden ist.

  • Man muss sich mit einem Active Directory-Konto anmelden.
  • Die Benutzeranmeldeinformationen werden mit einem Active Directory-Domänencontroller abgeglichen.
  • Gruppenrichtlinienobjekte für Benutzer & Computer, die vom Domänencontroller gelesen werden) werden automatisch angewendet.
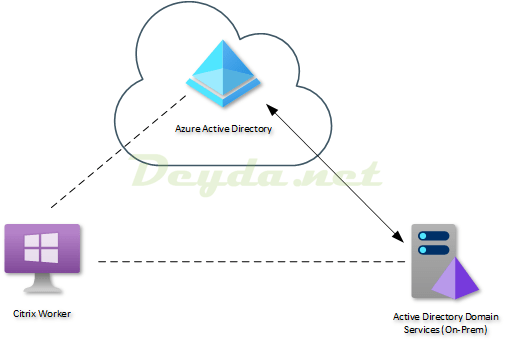
Hybrid Azure AD Join

Nachdem der Active Directory Verbindungsprozess abgeschlossen ist, werden zusätzliche Schritte im Hintergrund asynchron durchgeführt, um das Gerät auch in Azure AD zu registrieren.

„Warum sollte ein Windows Server 2019 VDI Hybrid Azure AD joined sein“ weiterlesen